Latest News


Das Barrierefreiheitsstärkungsgesetz (BFSG) gilt in Deutschland seit dem 28. Juni 2025, aber nicht für alle Websites sofort und nicht für alle Betreiber gleichermaßen.
Hier die wichtigsten Punkte:
1. Wer ist betroffen?
-
Private Unternehmen, die in den Anwendungsbereich des BFSG fallen, also Produkte oder Dienstleistungen anbieten, die im Gesetz definiert sind (z. B. Online-Handel, E-Books, Bankdienstleistungen, Personenbeförderung, Telekommunikation).
-
Öffentliche Stellen sind nicht über das BFSG, sondern bereits über andere Gesetze wie die Barrierefreie-Informationstechnik-Verordnung (BITV) verpflichtet.
2. Ab wann gilt es?
-
Neuer Standard ab 28. Juni 2025: Ab diesem Stichtag müssen alle neu angebotenen Websites, Webshops und Apps, die unter das BFSG fallen, barrierefrei gestaltet sein.
-
Für bestehende Websites und Apps gilt eine Übergangsfrist bis 28. Juni 2030 – das heißt, sie müssen spätestens dann die Anforderungen erfüllen, sofern sie weiterhin betrieben werden.
3. Was bedeutet „barrierefrei“ hier konkret?
-
Orientiert sich an den Web Content Accessibility Guidelines (WCAG), in der Regel WCAG 2.1 Level AA.
-
Beinhaltet u. a.:
-
Wahrnehmbarkeit (Texte, Alternativtexte für Bilder, Kontrast)
-
Bedienbarkeit (Tastaturbedienung, logische Navigation)
-
Verständlichkeit (klare Sprache, konsistente Struktur)
-
Robustheit (funktioniert mit Screenreadern & assistiven Technologien)
-
1. Wahrnehmbarkeit
Alle Inhalte müssen so gestaltet sein, dass sie für alle Nutzer erkennbar und verständlich sind – unabhängig von Sinnes- oder Technik-Einschränkungen.
Das heißt: Bilder mit Alternativtext, Videos mit Untertiteln, ausreichende Farbkontraste, keine reine Farbinformation, skalierbare Schrift und ein responsives Layout.
2. Bedienbarkeit
Die Website muss vollständig und komfortabel ohne Maus nutzbar sein: klare Fokus-Anzeige, logische Navigation, große Klickbereiche, keine automatischen Änderungen ohne Kontrolle und gut beschriftete Formulare.
Tipp für den Praxisstart:
Auf Wunsch übernehmen wir das gerne für Sie – laden Sie sich dazu jetzt kostenlos unsere BFSG Website-Prüf-Mappe herunter.

5. Spezifische BFSG- und EU-Anforderungen
-
Kaufprozesse barrierefrei: Von Warenkorb bis Bezahlung ohne Hürden nutzbar.
-
Support barrierefrei: Kontaktformulare, Chat und Telefon auch für Menschen mit Einschränkungen zugänglich.
-
Rechtstexte barrierefrei: AGB, Datenschutzerklärung & Impressum lesbar und technisch zugänglich.
-
Login/Registrierung barrierefrei: Zugang auch ohne Maus, mit Screenreader und auf mobilen Geräten.
3. Verständlichkeit
Die Website muss klar strukturiert, einheitlich aufgebaut und leicht verständlich sein. Navigation und Layout bleiben konsistent, Links sind aussagekräftig, Fachbegriffe werden erklärt, die Sprache ist korrekt im Code hinterlegt und Fehlermeldungen in Formularen sind verständlich beschrieben.
4. Robustheit
Die Website muss technisch so umgesetzt sein, dass sie auf verschiedenen Geräten, Browsern und mit assistiven Technologien (z. B. Screenreader) zuverlässig funktioniert.
Sauberer HTML-Code, korrekte ARIA-Attribute und Verzicht auf veraltete Technologien sind Pflicht.
Barrierefreiheitsstärkungsgesetz (BFSG)
Das Barrierefreiheitsstärkungsgesetz (BFSG) gilt in Deutschland seit dem 28. Juni 2025, aber nicht für alle Websites sofort und nicht für alle Betreiber gleichermaßen.
Hier die wichtigsten Punkte:
1. Wer ist betroffen?
-
Private Unternehmen, die in den Anwendungsbereich des BFSG fallen, also Produkte oder Dienstleistungen anbieten, die im Gesetz definiert sind (z. B. Online-Handel, E-Books, Bankdienstleistungen, Personenbeförderung, Telekommunikation).
-
Öffentliche Stellen sind nicht über das BFSG, sondern bereits über andere Gesetze wie die Barrierefreie-Informationstechnik-Verordnung (BITV) verpflichtet.
2. Ab wann gilt es?
-
Neuer Standard ab 28. Juni 2025: Ab diesem Stichtag müssen alle neu angebotenen Websites, Webshops und Apps, die unter das BFSG fallen, barrierefrei gestaltet sein.
-
Für bestehende Websites und Apps gilt eine Übergangsfrist bis 28. Juni 2030 – das heißt, sie müssen spätestens dann die Anforderungen erfüllen, sofern sie weiterhin betrieben werden.
3. Was bedeutet „barrierefrei“ hier konkret?
-
Orientiert sich an den Web Content Accessibility Guidelines (WCAG), in der Regel WCAG 2.1 Level AA.
-
Beinhaltet u. a.:
-
Wahrnehmbarkeit (Texte, Alternativtexte für Bilder, Kontrast)
-
Bedienbarkeit (Tastaturbedienung, logische Navigation)
-
Verständlichkeit (klare Sprache, konsistente Struktur)
-
Robustheit (funktioniert mit Screenreadern & assistiven Technologien)
-
1. Wahrnehmbarkeit
Alle Inhalte müssen so gestaltet sein, dass sie für alle Nutzer erkennbar und verständlich sind – unabhängig von Sinnes- oder Technik-Einschränkungen.
Das heißt: Bilder mit Alternativtext, Videos mit Untertiteln, ausreichende Farbkontraste, keine reine Farbinformation, skalierbare Schrift und ein responsives Layout.
2. Bedienbarkeit
Die Website muss vollständig und komfortabel ohne Maus nutzbar sein: klare Fokus-Anzeige, logische Navigation, große Klickbereiche, keine automatischen Änderungen ohne Kontrolle und gut beschriftete Formulare.
Tipp für den Praxisstart:
Auf Wunsch übernehmen wir das gerne für Sie – laden Sie sich dazu jetzt kostenlos unsere BFSG Website-Prüf-Mappe herunter.
5. Spezifische BFSG- und EU-Anforderungen
-
Kaufprozesse barrierefrei: Von Warenkorb bis Bezahlung ohne Hürden nutzbar.
-
Support barrierefrei: Kontaktformulare, Chat und Telefon auch für Menschen mit Einschränkungen zugänglich.
-
Rechtstexte barrierefrei: AGB, Datenschutzerklärung & Impressum lesbar und technisch zugänglich.
-
Login/Registrierung barrierefrei: Zugang auch ohne Maus, mit Screenreader und auf mobilen Geräten.
3. Verständlichkeit
Die Website muss klar strukturiert, einheitlich aufgebaut und leicht verständlich sein. Navigation und Layout bleiben konsistent, Links sind aussagekräftig, Fachbegriffe werden erklärt, die Sprache ist korrekt im Code hinterlegt und Fehlermeldungen in Formularen sind verständlich beschrieben.
4. Robustheit
Die Website muss technisch so umgesetzt sein, dass sie auf verschiedenen Geräten, Browsern und mit assistiven Technologien (z. B. Screenreader) zuverlässig funktioniert.
Sauberer HTML-Code, korrekte ARIA-Attribute und Verzicht auf veraltete Technologien sind Pflicht.

In regelmäßigen Abständen landen sie in meinem Postfach, in Foren oder in der Inbox von Freunden: dubiose E-Mails wie die folgende. Ihre Sprache ist brüchig, der Inhalt perfide und das Ziel simpel – Angst machen, um Geld zu kassieren.
Hier ein Klassiker aus der Kategorie „Sex-Erpressung per E-Mail“:
„Ich habe ein Video von Ihnen beim Masturbieren aufgenommen.“
„Sie zahlen mir 1490 EUR in Bitcoin oder ich veröffentliche es.“
Der Rest ist schnell erzählt: angeblich habe der Erpresser mein Gerät mit Malware infiziert, hätte Zugriff auf meine Kamera, wisse über mein Surfverhalten Bescheid und könne meine Kontakte und Social Media Accounts benutzen. Klingt wie aus einem schlechten Film – ist aber ein altbekannter Betrugsversuch.
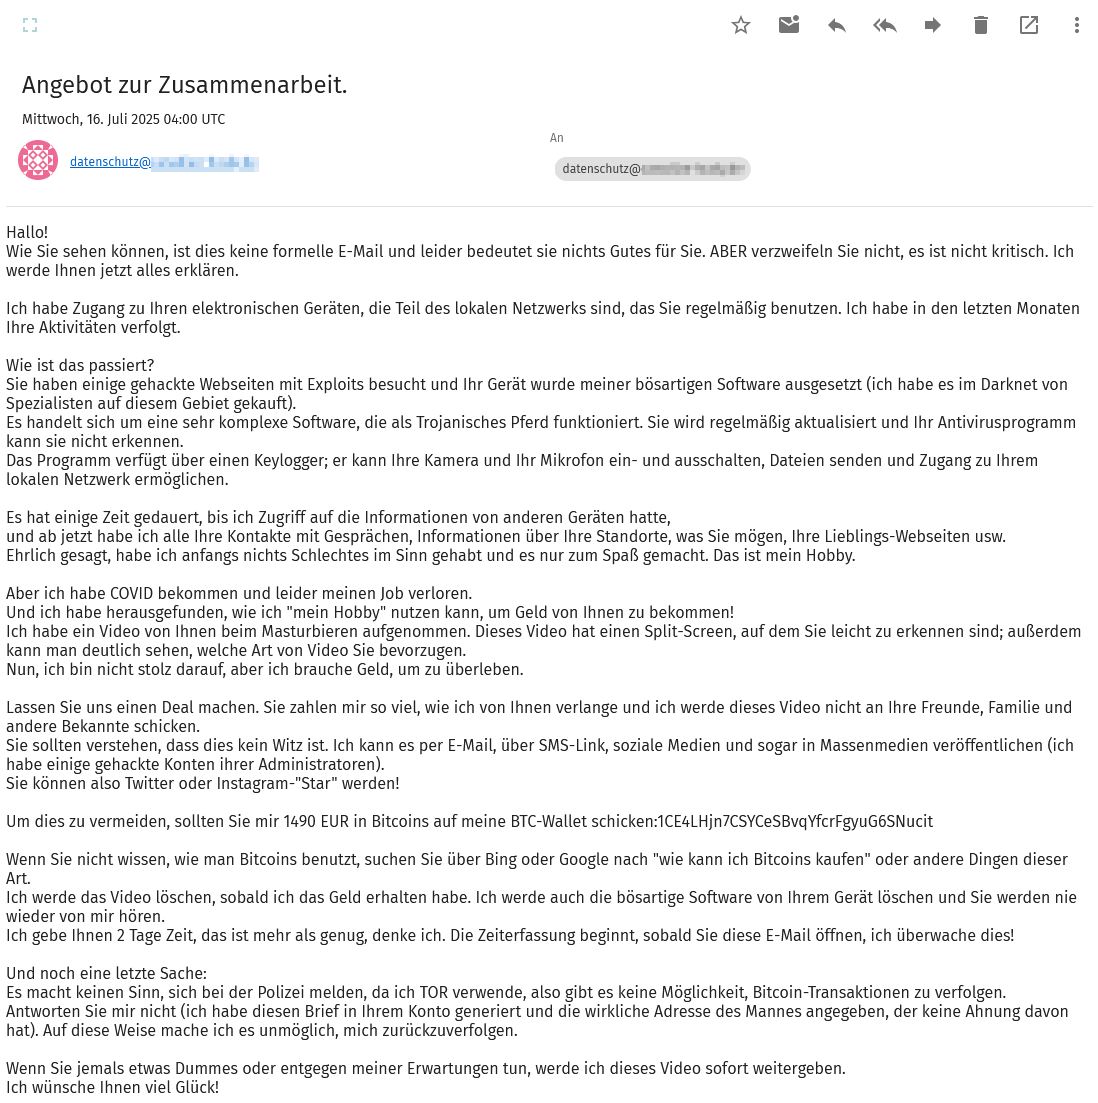
So sieht eine Original-Erpresser-E-Mail aus:
Was steckt dahinter?
Diese E-Mails gehören zur Kategorie der Sextortion-Scams. Dabei handelt es sich nicht um echte Hackerangriffe, sondern um reine Einschüchterungsversuche. Die Täter verschicken massenhaft identische Mails nach dem Gießkannenprinzip – in der Hoffnung, dass irgendjemand in Panik gerät und zahlt.
Faktencheck:
✅ Dein Rechner ist nicht gehackt.
✅ Es gibt kein Video.
✅ Es existiert keine Malware auf deinem System.
✅ Die Drohungen sind komplett aus der Luft gegriffen.
Der Absender hat weder deine Webcam aktiviert noch deinen Browserverlauf überwacht. Meistens haben die Betrüger nicht einmal eine echte E-Mail-Adresse von dir gehackt, sondern nutzen öffentlich zugängliche oder gekaufte Adresslisten.
Wie sollte ich reagieren?
1️⃣ Ruhe bewahren.
Das ist reine Panikmache. Solche E-Mails bekommen tausende Menschen täglich.
2️⃣ Nicht antworten.
Keine Rückmeldung geben, keinen Kontakt aufnehmen. Das bestätigt nur, dass deine E-Mail-Adresse aktiv ist.
3️⃣ Nicht zahlen.
Egal wie glaubwürdig oder bedrohlich die Nachricht formuliert ist: Es gibt nichts, wofür du zahlen müsstest. Wer einmal zahlt, landet auf der „Liste der Leichtgläubigen“.
4️⃣ Spam melden und löschen.
Markiere die E-Mail als Spam oder Phishing. Bei Bedarf kannst du sie an die Verbraucherschutzzentralen oder die Polizei weiterleiten.
5️⃣ Sicherheit prüfen.
Auch wenn es fast immer nur heiße Luft ist, schadet ein kleiner Sicherheitscheck nicht:
Aktuelles Antivirenprogramm laufen lassen.
Passwörter prüfen, ggf. ändern.
2-Faktor-Authentifizierung aktivieren.
Originaltext aus einer Erpressungs-eMail:
Hallo!
Wie Sie sehen können, ist dies keine formelle E-Mail und leider bedeutet sie nichts Gutes für Sie. ABER verzweifeln Sie nicht, es ist nicht kritisch. Ich werde Ihnen jetzt alles erklären.
Ich habe Zugang zu Ihren elektronischen Geräten, die Teil des lokalen Netzwerks sind, das Sie regelmäßig benutzen. Ich habe in den letzten Monaten Ihre Aktivitäten verfolgt.
Wie ist das passiert?
Sie haben einige gehackte Webseiten mit Exploits besucht und Ihr Gerät wurde meiner bösartigen Software ausgesetzt (ich habe es im Darknet von Spezialisten auf diesem Gebiet gekauft).
Es handelt sich um eine sehr komplexe Software, die als Trojanisches Pferd funktioniert. Sie wird regelmäßig aktualisiert und Ihr Antivirusprogramm kann sie nicht erkennen.
Das Programm verfügt über einen Keylogger; er kann Ihre Kamera und Ihr Mikrofon ein- und ausschalten, Dateien senden und Zugang zu Ihrem lokalen Netzwerk ermöglichen.
Es hat einige Zeit gedauert, bis ich Zugriff auf die Informationen von anderen Geräten hatte,
und ab jetzt habe ich alle Ihre Kontakte mit Gesprächen, Informationen über Ihre Standorte, was Sie mögen, Ihre Lieblings-Webseiten usw.
Ehrlich gesagt, habe ich anfangs nichts Schlechtes im Sinn gehabt und es nur zum Spaß gemacht. Das ist mein Hobby.
Aber ich habe COVID bekommen und leider meinen Job verloren.
Und ich habe herausgefunden, wie ich "mein Hobby" nutzen kann, um Geld von Ihnen zu bekommen!
Ich habe ein Video von Ihnen beim Masturbieren aufgenommen. Dieses Video hat einen Split-Screen, auf dem Sie leicht zu erkennen sind; außerdem kann man deutlich sehen, welche Art von Video Sie bevorzugen.
Nun, ich bin nicht stolz darauf, aber ich brauche Geld, um zu überleben.
Lassen Sie uns einen Deal machen. Sie zahlen mir so viel, wie ich von Ihnen verlange und ich werde dieses Video nicht an Ihre Freunde, Familie und andere Bekannte schicken.
Sie sollten verstehen, dass dies kein Witz ist. Ich kann es per E-Mail, über SMS-Link, soziale Medien und sogar in Massenmedien veröffentlichen (ich habe einige gehackte Konten ihrer Administratoren).
Sie können also Twitter oder Instagram-"Star" werden!
Um dies zu vermeiden, sollten Sie mir 1490 EUR in Bitcoins auf meine BTC-Wallet schicken:1CE4LHjn7CSYCeSBvqYfcrFgyuG6SNucit
Wenn Sie nicht wissen, wie man Bitcoins benutzt, suchen Sie über Bing oder Google nach "wie kann ich Bitcoins kaufen" oder andere Dingen dieser Art.
Ich werde das Video löschen, sobald ich das Geld erhalten habe. Ich werde auch die bösartige Software von Ihrem Gerät löschen und Sie werden nie wieder von mir hören.
Ich gebe Ihnen 2 Tage Zeit, das ist mehr als genug, denke ich. Die Zeiterfassung beginnt, sobald Sie diese E-Mail öffnen, ich überwache dies!
Und noch eine letzte Sache:
Es macht keinen Sinn, sich bei der Polizei melden, da ich TOR verwende, also gibt es keine Möglichkeit, Bitcoin-Transaktionen zu verfolgen.
Antworten Sie mir nicht (ich habe diesen Brief in Ihrem Konto generiert und die wirkliche Adresse des Mannes angegeben, der keine Ahnung davon hat). Auf diese Weise mache ich es unmöglich, mich zurückzuverfolgen.
Wenn Sie jemals etwas Dummes oder entgegen meiner Erwartungen tun, werde ich dieses Video sofort weitergeben.
Ich wünsche Ihnen viel Glück!
Warum funktioniert dieser Betrug trotzdem manchmal?
Weil er eine menschliche Schwäche ausnutzt: Scham. Niemand möchte öffentlich bloßgestellt werden. Die Täter setzen genau darauf, dass jemand aus Angst lieber zahlt, als es darauf ankommen zu lassen..
Mein Fazit (mit einem Augenzwinkern):
Wenn du solche E-Mails bekommst, lehne dich entspannt zurück. Der einzige Trojaner, den diese Leute wirklich in der Tasche haben, ist ihr mieser Charakter.
Speichere sie als Spam, geh eine Runde spazieren – und erzähl’s vielleicht weiter, damit niemand in deinem Umfeld in Panik gerät.
Wie reagiert man richtig auf Erpressungs-E-Mails mit angeblichem Hackerangriff?
In regelmäßigen Abständen landen sie in meinem Postfach, in Foren oder in der Inbox von Freunden: dubiose E-Mails wie die folgende. Ihre Sprache ist brüchig, der Inhalt perfide und das Ziel simpel – Angst machen, um Geld zu kassieren.
Hier ein Klassiker aus der Kategorie „Sex-Erpressung per E-Mail“:
„Ich habe ein Video von Ihnen beim Masturbieren aufgenommen.“
„Sie zahlen mir 1490 EUR in Bitcoin oder ich veröffentliche es.“
Der Rest ist schnell erzählt: angeblich habe der Erpresser mein Gerät mit Malware infiziert, hätte Zugriff auf meine Kamera, wisse über mein Surfverhalten Bescheid und könne meine Kontakte und Social Media Accounts benutzen. Klingt wie aus einem schlechten Film – ist aber ein altbekannter Betrugsversuch.
So sieht eine Original-Erpresser-E-Mail aus:
Was steckt dahinter?
Diese E-Mails gehören zur Kategorie der Sextortion-Scams. Dabei handelt es sich nicht um echte Hackerangriffe, sondern um reine Einschüchterungsversuche. Die Täter verschicken massenhaft identische Mails nach dem Gießkannenprinzip – in der Hoffnung, dass irgendjemand in Panik gerät und zahlt.
Faktencheck:
✅ Dein Rechner ist nicht gehackt.
✅ Es gibt kein Video.
✅ Es existiert keine Malware auf deinem System.
✅ Die Drohungen sind komplett aus der Luft gegriffen.
Der Absender hat weder deine Webcam aktiviert noch deinen Browserverlauf überwacht. Meistens haben die Betrüger nicht einmal eine echte E-Mail-Adresse von dir gehackt, sondern nutzen öffentlich zugängliche oder gekaufte Adresslisten.
Wie sollte ich reagieren?
1️⃣ Ruhe bewahren.
Das ist reine Panikmache. Solche E-Mails bekommen tausende Menschen täglich.
2️⃣ Nicht antworten.
Keine Rückmeldung geben, keinen Kontakt aufnehmen. Das bestätigt nur, dass deine E-Mail-Adresse aktiv ist.
3️⃣ Nicht zahlen.
Egal wie glaubwürdig oder bedrohlich die Nachricht formuliert ist: Es gibt nichts, wofür du zahlen müsstest. Wer einmal zahlt, landet auf der „Liste der Leichtgläubigen“.
4️⃣ Spam melden und löschen.
Markiere die E-Mail als Spam oder Phishing. Bei Bedarf kannst du sie an die Verbraucherschutzzentralen oder die Polizei weiterleiten.
5️⃣ Sicherheit prüfen.
Auch wenn es fast immer nur heiße Luft ist, schadet ein kleiner Sicherheitscheck nicht:
Aktuelles Antivirenprogramm laufen lassen.
Passwörter prüfen, ggf. ändern.
2-Faktor-Authentifizierung aktivieren.
Originaltext aus einer Erpressungs-eMail:
Hallo!
Wie Sie sehen können, ist dies keine formelle E-Mail und leider bedeutet sie nichts Gutes für Sie. ABER verzweifeln Sie nicht, es ist nicht kritisch. Ich werde Ihnen jetzt alles erklären.
Ich habe Zugang zu Ihren elektronischen Geräten, die Teil des lokalen Netzwerks sind, das Sie regelmäßig benutzen. Ich habe in den letzten Monaten Ihre Aktivitäten verfolgt.
Wie ist das passiert?
Sie haben einige gehackte Webseiten mit Exploits besucht und Ihr Gerät wurde meiner bösartigen Software ausgesetzt (ich habe es im Darknet von Spezialisten auf diesem Gebiet gekauft).
Es handelt sich um eine sehr komplexe Software, die als Trojanisches Pferd funktioniert. Sie wird regelmäßig aktualisiert und Ihr Antivirusprogramm kann sie nicht erkennen.
Das Programm verfügt über einen Keylogger; er kann Ihre Kamera und Ihr Mikrofon ein- und ausschalten, Dateien senden und Zugang zu Ihrem lokalen Netzwerk ermöglichen.
Es hat einige Zeit gedauert, bis ich Zugriff auf die Informationen von anderen Geräten hatte,
und ab jetzt habe ich alle Ihre Kontakte mit Gesprächen, Informationen über Ihre Standorte, was Sie mögen, Ihre Lieblings-Webseiten usw.
Ehrlich gesagt, habe ich anfangs nichts Schlechtes im Sinn gehabt und es nur zum Spaß gemacht. Das ist mein Hobby.
Aber ich habe COVID bekommen und leider meinen Job verloren.
Und ich habe herausgefunden, wie ich "mein Hobby" nutzen kann, um Geld von Ihnen zu bekommen!
Ich habe ein Video von Ihnen beim Masturbieren aufgenommen. Dieses Video hat einen Split-Screen, auf dem Sie leicht zu erkennen sind; außerdem kann man deutlich sehen, welche Art von Video Sie bevorzugen.
Nun, ich bin nicht stolz darauf, aber ich brauche Geld, um zu überleben.
Lassen Sie uns einen Deal machen. Sie zahlen mir so viel, wie ich von Ihnen verlange und ich werde dieses Video nicht an Ihre Freunde, Familie und andere Bekannte schicken.
Sie sollten verstehen, dass dies kein Witz ist. Ich kann es per E-Mail, über SMS-Link, soziale Medien und sogar in Massenmedien veröffentlichen (ich habe einige gehackte Konten ihrer Administratoren).
Sie können also Twitter oder Instagram-"Star" werden!
Um dies zu vermeiden, sollten Sie mir 1490 EUR in Bitcoins auf meine BTC-Wallet schicken:1CE4LHjn7CSYCeSBvqYfcrFgyuG6SNucit
Wenn Sie nicht wissen, wie man Bitcoins benutzt, suchen Sie über Bing oder Google nach "wie kann ich Bitcoins kaufen" oder andere Dingen dieser Art.
Ich werde das Video löschen, sobald ich das Geld erhalten habe. Ich werde auch die bösartige Software von Ihrem Gerät löschen und Sie werden nie wieder von mir hören.
Ich gebe Ihnen 2 Tage Zeit, das ist mehr als genug, denke ich. Die Zeiterfassung beginnt, sobald Sie diese E-Mail öffnen, ich überwache dies!
Und noch eine letzte Sache:
Es macht keinen Sinn, sich bei der Polizei melden, da ich TOR verwende, also gibt es keine Möglichkeit, Bitcoin-Transaktionen zu verfolgen.
Antworten Sie mir nicht (ich habe diesen Brief in Ihrem Konto generiert und die wirkliche Adresse des Mannes angegeben, der keine Ahnung davon hat). Auf diese Weise mache ich es unmöglich, mich zurückzuverfolgen.
Wenn Sie jemals etwas Dummes oder entgegen meiner Erwartungen tun, werde ich dieses Video sofort weitergeben.
Ich wünsche Ihnen viel Glück!
Warum funktioniert dieser Betrug trotzdem manchmal?
Weil er eine menschliche Schwäche ausnutzt: Scham. Niemand möchte öffentlich bloßgestellt werden. Die Täter setzen genau darauf, dass jemand aus Angst lieber zahlt, als es darauf ankommen zu lassen..
Mein Fazit (mit einem Augenzwinkern):
Wenn du solche E-Mails bekommst, lehne dich entspannt zurück. Der einzige Trojaner, den diese Leute wirklich in der Tasche haben, ist ihr mieser Charakter.
Speichere sie als Spam, geh eine Runde spazieren – und erzähl’s vielleicht weiter, damit niemand in deinem Umfeld in Panik gerät.

GPSR-Compliance für Ihren Shop ab Dezember 2024
Liebe Shop-Betreiber,
wir möchten Sie heute über eine wichtige Neuerung informieren, die für alle Händler und Hersteller von Konsumgütern in der EU gilt: die neue Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt. Mit dieser Verordnung sollen die Sicherheitsstandards für Produkte, die in der EU verkauft werden, weiter verbessert werden. Dies betrifft sowohl den Verkauf über Plattformen wie Amazon und eBay als auch Ihren eigenen Online-Shop.
Hier sind die wichtigsten Punkte, die Sie zur GPSR-Compliance wissen und umsetzen sollten:
1. Verantwortliche Person in der EU benennen
Jedes Produkt benötigt eine verantwortliche Person mit Sitz in der EU, die als Ansprechpartner für Produktsicherheitsfragen dient. Diese Rolle kann ein EU-ansässiger Hersteller, Importeur, Vertreter oder Fulfillment-Dienstleister übernehmen.
2. Hersteller- und Importeurinformationen bereitstellen
Stellen Sie sicher, dass der Name und die Kontaktdaten (Adresse und E-Mail) des Herstellers oder Importeurs für jedes Produkt klar ersichtlich sind. Diese Informationen müssen in Ihrem Shop für jedes Produkt, das von außerhalb der EU kommt, leicht zugänglich sein.
3. Produktkennzeichnung und Seriennummer
Produkte müssen eindeutig identifizierbar sein, z. B. durch eine Typ-, Chargen- oder Seriennummer. Diese Information sollte direkt auf dem Produkt oder, falls dies nicht möglich ist, auf der Verpackung angebracht werden.
4. Warn- und Sicherheitshinweise
Warn- und Sicherheitshinweise sind in der jeweiligen Landessprache anzugeben und sollten sowohl auf dem Produkt als auch in der Produktbeschreibung in Ihrem Shop gut sichtbar sein. Dies umfasst alle Hinweise, die für die sichere Nutzung des Produkts wichtig sind.
5. Interne Risikoanalyse und Dokumentation
Alle Hersteller müssen eine Risikoanalyse für ihre Produkte durchführen und dokumentieren. Diese Dokumentation ist zehn Jahre lang aufzubewahren und auf Anfrage den Marktüberwachungsbehörden zur Verfügung zu stellen.
Durch diese Maßnahmen stellen Sie sicher, dass Ihre Produkte den neuen gesetzlichen Anforderungen entsprechen und Sie weiterhin sorgenfrei auf dem europäischen Markt verkaufen können. Die GPSR ist eine wichtige Initiative, die darauf abzielt, die Sicherheit und Transparenz für Verbraucher zu erhöhen und das Vertrauen in Produkte aus der EU zu stärken.
Falls Sie Unterstützung bei der Umsetzung dieser Maßnahmen benötigen oder Fragen haben, zögern Sie bitte nicht, sich bei uns zu melden. Wir sind hier, um Ihnen den Übergang so einfach und reibungslos wie möglich zu gestalten.
Mit den besten Grüßen,
Ihr CSP24-Team
Ausnahmen bestehen
Die EU-Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt, zielt darauf ab, die Sicherheit von Verbraucherprodukten in der EU zu gewährleisten.
Ausgenommen sind
Allerdings sind bestimmte Produktkategorien von dieser Verordnung ausgenommen, darunter Lebensmittel. Gemäß Artikel 2 Absatz 2 der GPSR gilt die Verordnung ausdrücklich nicht für Lebensmittel.

Gerbrauchte Waren
Die EU-Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt, gilt grundsätzlich auch für gebrauchte Produkte, die in Verkehr gebracht oder auf dem Markt bereitgestellt werden. Dies schließt Produkte ein, die repariert, wiederaufbereitet oder recycelt wurden.
Wer ist verantwortlich?
Kurz gesagt: Der Hersteller ist in erster Linie verantwortlich, während der Verkäufer eine sekundäre Verantwortung hat, indem er sicherstellt, dass die vom Hersteller gelieferten Produkte den Sicherheitsanforderungen entsprechen und sicher verkauft werden.
Wichtige Neuerungen: GPSR-Compliance für Ihren Shop ab Dezember 2024
GPSR-Compliance für Ihren Shop ab Dezember 2024
Liebe Shop-Betreiber,
wir möchten Sie heute über eine wichtige Neuerung informieren, die für alle Händler und Hersteller von Konsumgütern in der EU gilt: die neue Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt. Mit dieser Verordnung sollen die Sicherheitsstandards für Produkte, die in der EU verkauft werden, weiter verbessert werden. Dies betrifft sowohl den Verkauf über Plattformen wie Amazon und eBay als auch Ihren eigenen Online-Shop.
Hier sind die wichtigsten Punkte, die Sie zur GPSR-Compliance wissen und umsetzen sollten:
1. Verantwortliche Person in der EU benennen
Jedes Produkt benötigt eine verantwortliche Person mit Sitz in der EU, die als Ansprechpartner für Produktsicherheitsfragen dient. Diese Rolle kann ein EU-ansässiger Hersteller, Importeur, Vertreter oder Fulfillment-Dienstleister übernehmen.
2. Hersteller- und Importeurinformationen bereitstellen
Stellen Sie sicher, dass der Name und die Kontaktdaten (Adresse und E-Mail) des Herstellers oder Importeurs für jedes Produkt klar ersichtlich sind. Diese Informationen müssen in Ihrem Shop für jedes Produkt, das von außerhalb der EU kommt, leicht zugänglich sein.
3. Produktkennzeichnung und Seriennummer
Produkte müssen eindeutig identifizierbar sein, z. B. durch eine Typ-, Chargen- oder Seriennummer. Diese Information sollte direkt auf dem Produkt oder, falls dies nicht möglich ist, auf der Verpackung angebracht werden.
4. Warn- und Sicherheitshinweise
Warn- und Sicherheitshinweise sind in der jeweiligen Landessprache anzugeben und sollten sowohl auf dem Produkt als auch in der Produktbeschreibung in Ihrem Shop gut sichtbar sein. Dies umfasst alle Hinweise, die für die sichere Nutzung des Produkts wichtig sind.
5. Interne Risikoanalyse und Dokumentation
Alle Hersteller müssen eine Risikoanalyse für ihre Produkte durchführen und dokumentieren. Diese Dokumentation ist zehn Jahre lang aufzubewahren und auf Anfrage den Marktüberwachungsbehörden zur Verfügung zu stellen.
Durch diese Maßnahmen stellen Sie sicher, dass Ihre Produkte den neuen gesetzlichen Anforderungen entsprechen und Sie weiterhin sorgenfrei auf dem europäischen Markt verkaufen können. Die GPSR ist eine wichtige Initiative, die darauf abzielt, die Sicherheit und Transparenz für Verbraucher zu erhöhen und das Vertrauen in Produkte aus der EU zu stärken.
Falls Sie Unterstützung bei der Umsetzung dieser Maßnahmen benötigen oder Fragen haben, zögern Sie bitte nicht, sich bei uns zu melden. Wir sind hier, um Ihnen den Übergang so einfach und reibungslos wie möglich zu gestalten.
Mit den besten Grüßen,
Ihr CSP24-Team
Ausnahmen bestehen
Die EU-Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt, zielt darauf ab, die Sicherheit von Verbraucherprodukten in der EU zu gewährleisten.
Ausgenommen sind
Allerdings sind bestimmte Produktkategorien von dieser Verordnung ausgenommen, darunter Lebensmittel. Gemäß Artikel 2 Absatz 2 der GPSR gilt die Verordnung ausdrücklich nicht für Lebensmittel.
Gerbrauchte Waren
Die EU-Produktsicherheitsverordnung (General Product Safety Regulation, GPSR), die am 13. Dezember 2024 in Kraft tritt, gilt grundsätzlich auch für gebrauchte Produkte, die in Verkehr gebracht oder auf dem Markt bereitgestellt werden. Dies schließt Produkte ein, die repariert, wiederaufbereitet oder recycelt wurden.
Wer ist verantwortlich?
Kurz gesagt: Der Hersteller ist in erster Linie verantwortlich, während der Verkäufer eine sekundäre Verantwortung hat, indem er sicherstellt, dass die vom Hersteller gelieferten Produkte den Sicherheitsanforderungen entsprechen und sicher verkauft werden.


Upcoming Events
January


February


March

